Cada unidad LTO a partir de LTO-4 cifra por hardware con AES-256, independientemente de la marca del frontal, por lo que la unidad no es lo que diferencia un sistema de otro. Lo que varía es la gestión de claves: mediante el software de copia, mediante la biblioteca con un gestor externo o mediante el controlador del host. Añada cartuchos WORM y una copia sin conexión al expulsar, y la cinta cubrirá las amenazas con las que el disco y la nube tropiezan.
Lo que tiene toda unidad LTO actual
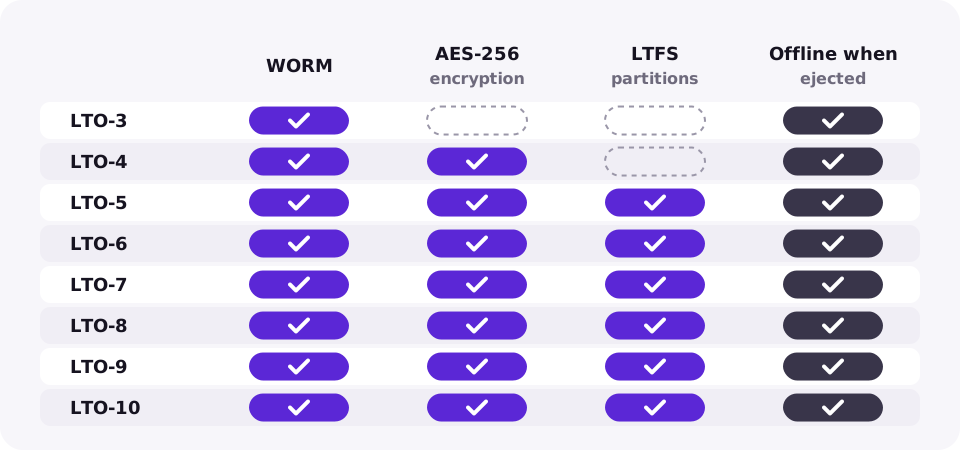
El cifrado, los soportes de una sola escritura (WORM) y el sistema de archivos LTFS se incorporaron en distintas generaciones y forman parte del estándar LTO, por lo que funcionan igual en unidades HPE, IBM, Quantum y Dell de la misma generación.
| Característica | Desde | Frente a qué protege |
|---|---|---|
| Cartuchos WORM | LTO-3 | Sobrescritura o eliminación de datos, incluido por ransomware o personal interno |
| Cifrado por hardware AES-256 | LTO-4 | Lectura de un cartucho extraviado o robado |
| Particiones LTFS | LTO-5 | Cautiverio: la cinta sigue siendo legible sin el software de copia original |
| Sin conexión al expulsar | Todas las generaciones | Cualquier dato transmitido por la red |
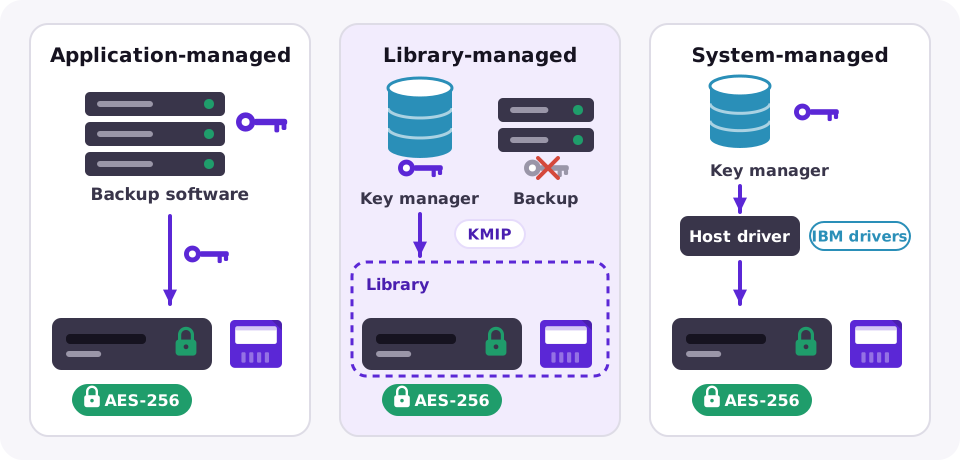
Comparativa de las tres formas de gestionar claves
| Método | Dónde reside la clave | Adecuado para | Precaución con |
|---|---|---|---|
| Gestionado por la aplicación | Base de datos del software de copia | Un único producto de copia, entornos sencillos | Las claves están vinculadas a ese software. Respalde su almacén de claves, o una base de datos perdida supondrá cintas ilegibles |
| Gestionado por la biblioteca | Un gestor externo de claves al que la biblioteca accede por KMIP | Varias aplicaciones compartiendo biblioteca, auditorías y cumplimiento normativo | Precisa un gestor de claves accesible en todo momento; en ciertos modelos de biblioteca es una función de pago |
| Gestionado por el sistema | Un gestor de claves accesible mediante el controlador de dispositivo de cinta del host | Entornos IBM | Limitado principalmente a controladores y plataformas de IBM |
Elija el método que elija, la regla es idéntica: un cartucho cifrado sin su clave no puede leerse, ni por usted ni por nadie más. Conserve las claves en al menos dos ubicaciones independientes de las cintas.
Seguridad en cinta, disco y nube comparadas
| Cinta LTO | Copia en disco | Almacenamiento de objetos en la nube | |
|---|---|---|---|
| Copia sin conexión | Sí, una vez expulsado | No, siempre en línea | No, accesible con credenciales |
| Inmutabilidad | Cartuchos WORM | Instantáneas inmutables o repositorios reforzados, según el producto | Object Lock en modo de cumplimiento |
| Cifrado en reposo | AES-256 en la unidad | Depende de la cabina o del software | Activado por defecto en los principales proveedores |
| Accesible para ransomware | Solo mientras permanece montado | Sí, a través de la red | Mediante credenciales o claves de API robadas |
Las configuraciones más robustas combinan ambos: copias recientes en disco para mayor rapidez y una copia cifrada en cinta que sale de las instalaciones. Consulte por qué la cinta externa sigue ganando y nuestra comparativa entre cinta, disco y nube.
Preguntas frecuentes
¿Reduce el cifrado en cinta la capacidad o la velocidad?
No de forma apreciable. La unidad comprime los datos primero y luego los cifra por hardware, de modo que la capacidad nativa y la comprimida se mantienen iguales.
¿Qué generaciones de LTO admiten cifrado por hardware?
LTO-4 y todas las generaciones posteriores, incluidas LTO-9 y LTO-10, con AES-256.
¿Es WORM lo mismo que el cifrado?
No. WORM impide que los datos se modifiquen o borren; el cifrado impide que se lean sin la clave. Para protegerse del ransomware, normalmente querrá ambos.
¿Qué ocurre si pierdo la clave de cifrado?
Los datos de ese cartucho no se podrán recuperar. Guarde las claves en un gestor de claves o en el almacén protegido de su software de copia de seguridad, con una copia alejada de las cintas.