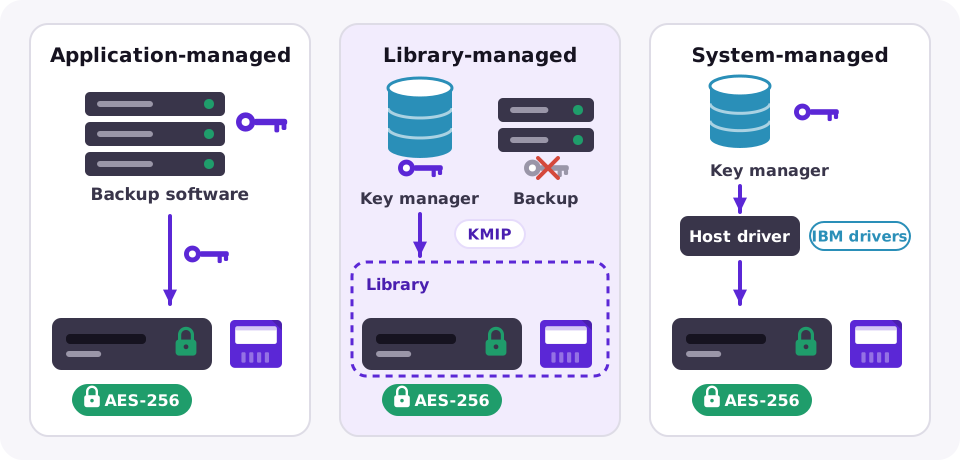
Jedes LTO-Laufwerk ab LTO-4 verschlüsselt in Hardware mit AES-256, unabhängig von der Herstellermarke. Das Laufwerk unterscheidet die Systeme also nicht. Der Unterschied liegt im Schlüsselmanagement: über die Backup-Software, über die Bandbibliothek via externem Key-Manager oder über den Bandtreiber des Hosts. Ergänzt um WORM-Kassetten und eine nach dem Auswurf physisch getrennte Offline-Kopie deckt Band genau die Bedrohungen ab, mit denen Festplatten- und Cloud-Kopien zu kämpfen haben.
Was jedes aktuelle LTO-Laufwerk bietet
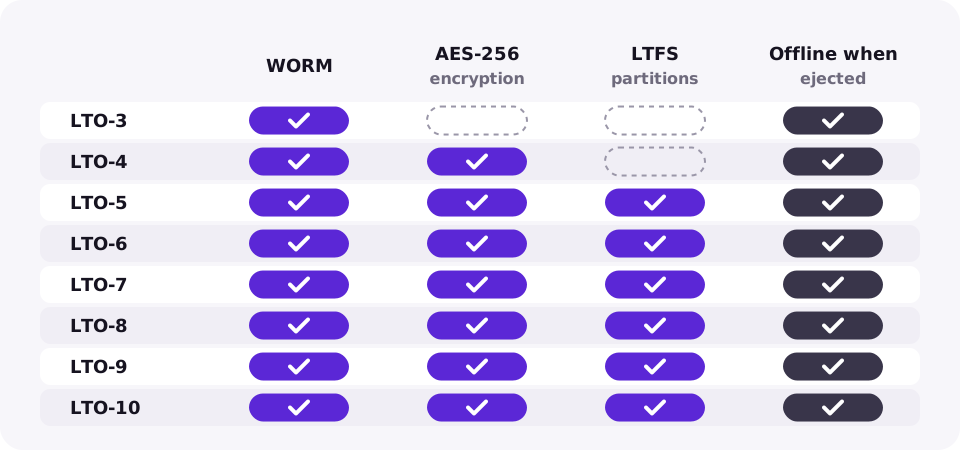
Verschlüsselung, WORM-Medien und das Dateisystem LTFS wurden in unterschiedlichen Generationen eingeführt und sind Teil des LTO-Standards: daher verhalten sie sich bei HPE-, IBM-, Quantum- und Dell-Laufwerken derselben Generation identisch.
| Merkmal | Seit | Wovor es schützt |
|---|---|---|
| WORM-Kassetten | LTO-3 | Überschreiben oder Löschen von Daten, auch durch Ransomware oder Insider |
| AES-256-Hardwareverschlüsselung | LTO-4 | Auslesen einer verlorenen oder gestohlenen Kassette |
| LTFS-Partitionen | LTO-5 | Lock-in: Das Band bleibt ohne die ursprüngliche Backup-Software lesbar |
| Offline nach dem Auswurf | Alle Generationen | Alles, was über das Netzwerk übertragen wird |
Die drei Arten der Schlüsselverwaltung im Vergleich
| Methode | Wo der Schlüssel liegt | Geeignet für | Achten Sie auf |
|---|---|---|---|
| Anwendungsgesteuert | Die Datenbank der Backup-Software | Ein Backup-Produkt, einfache Setups | Schlüssel sind an diese Software gebunden. Sichern Sie deren Schlüsselspeicher, sonst führt eine verlorene Datenbank zu unlesbaren Bändern |
| Library-verwaltet | Ein externer Schlüsselmanager, den die Library über KMIP anbindet | Mehrere Anwendungen teilen sich eine Library, Audits und Compliance | Erfordert einen stets erreichbaren Schlüsselmanager: bei manchen Library-Modellen eine lizenzpflichtige Funktion |
| Systemverwaltet | Ein Key-Manager, der über den Bandtreiber des Hosts erreicht wird | IBM-Umgebungen | Weitgehend auf IBM-Treiber und Plattformen beschränkt |
Welche Methode Sie auch wählen, die Regel bleibt dieselbe: Eine verschlüsselte Kassette ohne Schlüssel kann weder von Ihnen noch von sonst jemandem gelesen werden. Bewahren Sie Schlüssel an mindestens zwei Orten getrennt von den Bändern auf.
Sicherheit von Band, Festplatte und Cloud im Vergleich
| LTO-Band | Festplatten-Backup | Cloud-Objektspeicher | |
|---|---|---|---|
| Offline-Kopie | Ja, sobald ausgeworfen | Nein, dauerhaft online | Nein, über Zugangsdaten erreichbar |
| Unveränderbarkeit (Immutability) | WORM-Kassetten | Unveränderbare Snapshots oder gehärtete Repositories, je nach Produkt | Object Lock im Compliance-Modus |
| Verschlüsselung im Ruhezustand (at Rest) | AES-256 im Laufwerk | Hängt von Storage-Array oder Software ab | Bei großen Anbietern standardmäßig aktiv |
| Für Ransomware erreichbar | Nur im eingebundenen Zustand | Ja, über das Netzwerk | Durch gestohlene Zugangsdaten oder API-Schlüssel |
Die stärksten Setups kombinieren beides: aktuelle Backups auf Festplatte für schnelle Zugriffe und eine verschlüsselte Bandkopie, die das Gebäude verlässt. Siehe warum ausgelagertes Band gewinnt und unseren Vergleich von Band, Festplatte und Cloud.
Häufige Fragen
Verringert Bandverschlüsselung die Kapazität oder Geschwindigkeit?
Nicht spürbar. Das Laufwerk komprimiert Daten zuerst und verschlüsselt sie anschließend in Hardware; native und komprimierte Kapazität bleiben daher unverändert.
Welche LTO-Generationen unterstützen Hardware-Verschlüsselung?
LTO-4 und jede Generation seither, einschließlich LTO-9 und LTO-10, mit AES-256.
Ist WORM dasselbe wie Verschlüsselung?
Nein. WORM verhindert das Ändern oder Löschen von Daten; Verschlüsselung verhindert das Auslesen ohne Schlüssel. Für Ransomware-Schutz empfiehlt sich meist beides.
Was passiert, wenn ich den Verschlüsselungsschlüssel verliere?
Die Daten auf dieser Kassette können nicht wiederhergestellt werden. Speichern Sie Schlüssel in einem Key Manager oder im geschützten Schlüsselspeicher Ihrer Backup-Software, mit einer Kopie getrennt von den Bändern.