从LTO-4开始的每款LTO驱动器,无论面板贴有哪个品牌标识,均内置AES-256硬件加密。因此,驱动器本身并不是区分不同磁带系统的决定因素。真正的差别在于加密密钥的保管方式:是由备份软件管理、由磁带库通过外部密钥管理器管理,还是由主机的磁带驱动程序管理。结合WORM磁带盒以及弹出后即处于离线状态的副本,磁带便能化解磁盘和云副本难以防范的威胁。
当前每台 LTO 驱动器均具备的特性
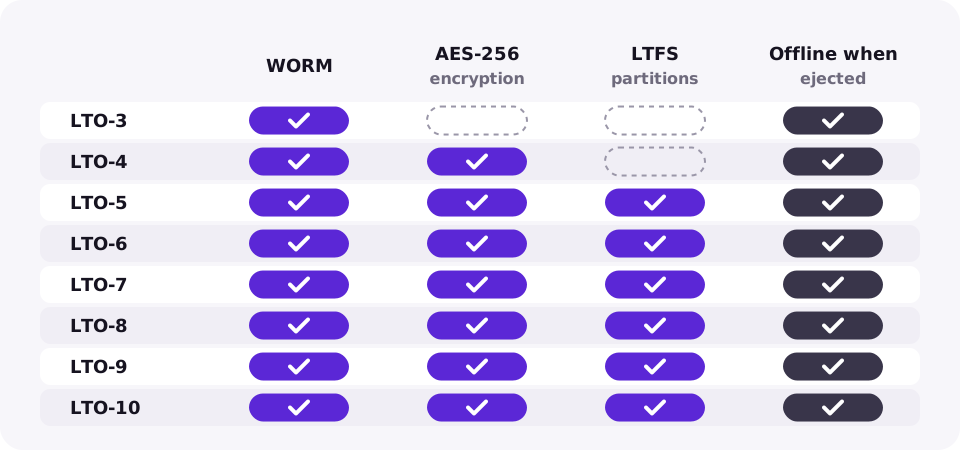
硬件加密、WORM单写多读介质和LTFS文件系统是在不同世代引入的,均属于LTO标准的官方规范,因此在同世代的HPE、IBM、Quantum和Dell驱动器上表现完全一致。
| 特性 | 起始世代 | 所防范的风险 |
|---|---|---|
| WORM磁带盒 | LTO-3 | 覆盖或删除数据,包括被勒索软件或内部人员破坏 |
| AES-256硬件加密 | LTO-4 | 读取丢失或失窃的磁带盒 |
| LTFS 分区 | LTO-5 | 锁定风险:脱离原始备份软件磁带依然保持可读 |
| 弹出后即完全离线 | 全部世代 | 通过网络传输的任何数据 |
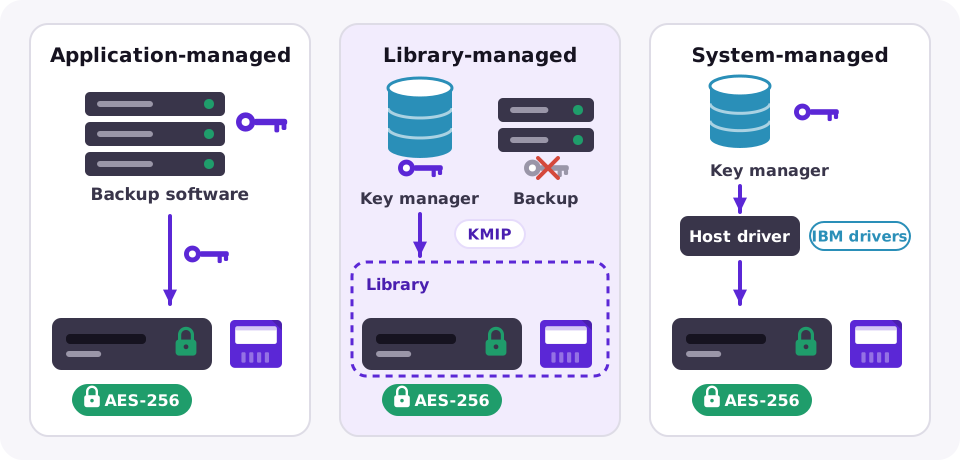
三种密钥管理方式对比
| 方法 | 功能 | 适用场景 | 需要注意 |
|---|---|---|---|
| 应用程序管理 | 备份软件数据库 | 单一备份产品,简易配置 | 密钥绑定于该软件。请务必备份其密钥库,否则数据库一旦丢失将导致磁带无法读取 |
| 磁带库管理 | 磁带库通过KMIP协议访问的外部密钥管理器 | 不同世代的 LTO 安全功能 | 需要随时可访问的密钥管理器;在某些磁带库型号上这是一项许可功能 |
| 系统托管加密 | 由主机磁带设备驱动程序访问的密钥管理器 | IBM环境 | 基本局限于 IBM 驱动程序与平台 |
无论选择哪种方式,规则都一样:没有密钥的加密磁带盒无法被读取,无论是您还是其他任何人都无法解密。请将密钥保存在至少两个与磁带物理分离的位置。
磁带、磁盘与云存储安全特性横向对比
| LTO磁带 | 驱动器或软件硬件加密 | 云对象存储 | |
|---|---|---|---|
| 离线副本 | 是的,一旦弹出即可实现 | 必须保护或安全轮转密钥;丢失密钥意味着丢失数据 | 不会,持有凭据即可访问 |
| 不可变性 | WORM磁带盒 | 不可变快照或强化安全存储库(视产品而定) | 合规模式下的Object Lock |
| 静态数据加密 | 驱动器内部的AES-256 | 取决于存储阵列或软件 | 在主流服务商处默认启用 |
| 可被勒索软件触及 | 仅在挂载时 | 可以,经由网络即可完成 | 通过被盗凭据或 API 密钥 |
最强健的架构是将二者结合:近期备份保存在磁盘以确保速度,同时生成一份运出设施的加密磁带副本。详见为何异地磁带依然胜出以及我们的磁带、磁盘与云存储对比。
常见问题解答
磁带加密会降低容量或速度吗?
没有显著影响。驱动器会先对数据进行压缩,然后通过硬件执行加密,因此原生容量和压缩容量保持不变。
哪些 LTO 世代支持硬件加密?
LTO-4及后续每一代(包括LTO-9和LTO-10),均支持AES-256。
WORM与加密是一回事吗?
不能。WORM用于防止数据被篡改或删除;加密用于防止在没有密钥的情况下读取数据。防范勒索软件通常需要两者兼备。
如果丢失加密密钥会发生什么?
该磁带盒上的数据将彻底无法恢复。请将密钥保存在密钥管理器中或备份软件受保护的密钥存储区内,并确保备用副本存放在远离磁带的位置。