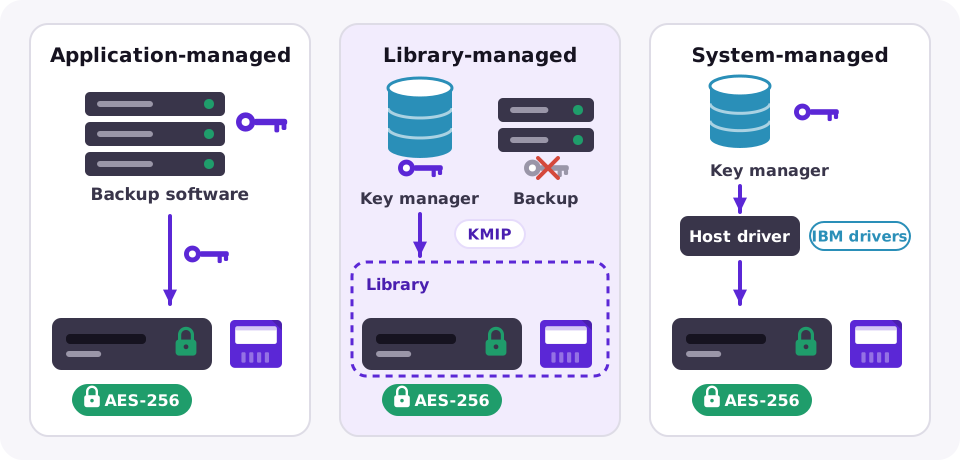
Każdy napęd LTO od generacji LTO-4 szyfruje dane sprzętowo za pomocą AES-256, niezależnie od logo na obudowie, więc sam napęd nie różnicuje systemów taśmowych. Różnica polega na zarządzaniu kluczami: przez oprogramowanie backupu, przez bibliotekę z zewnętrznym menedżerem kluczy lub przez sterownik serwera. Po dodaniu kaset WORM i kopii offline po wysunięciu taśma zabezpiecza przed zagrożeniami, z którymi dyski i chmura sobie nie radzą.
Co oferuje każdy współczesny napęd LTO
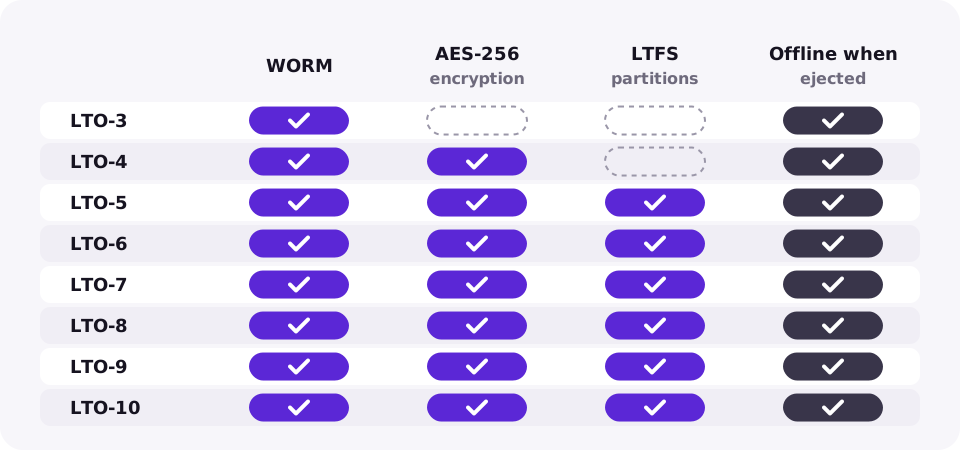
Szyfrowanie, nośniki jednokrotnego zapisu (WORM) i system plików LTFS pojawiły się w różnych generacjach i stanowią część standardu LTO, zachowują się więc identycznie w napędach HPE, IBM, Quantum i Dell tej samej generacji.
| Cecha | Od generacji | Przed czym chroni |
|---|---|---|
| Kasety WORM | LTO-3 | Nadpisanie lub usunięcie danych, w tym przez ransomware lub pracownika firmy |
| Szyfrowanie sprzętowe AES-256 | LTO-4 | Odczyt zagubionej lub skradzionej kasety |
| Partycje LTFS | LTO-5 | Uzależnienie od dostawcy: taśma pozostaje czytelna bez pierwotnego oprogramowania do kopii |
| Offline po wysunięciu kasety | Wszystkie generacje | Wszystko, co przesyłane jest przez sieć |
Porównanie trzech sposobów zarządzania kluczami
| Metoda | Gdzie znajduje się klucz | Dobre dla | Na co uważać |
|---|---|---|---|
| Zarządzane przez aplikację | Baza danych oprogramowania do kopii zapasowych | Jeden program do kopii, proste środowiska | Klucze są powiązane z oprogramowaniem. Należy tworzyć kopie bazy kluczy, inaczej jej utrata oznacza nieczytelne taśmy |
| Zarządzane przez bibliotekę | Zewnętrzny menedżer kluczy, z którym biblioteka łączy się przez KMIP | Wiele aplikacji współdzielących bibliotekę, audyty i zgodność regulacyjna | Wymaga stale dostępnego menedżera kluczy; w niektórych modelach bibliotek jest to funkcja licencjonowana |
| Zarządzane przez system | Menedżer kluczy obsługiwany przez sterownik napędu taśmowego w systemie | Środowiska IBM | Ograniczone głównie do sterowników i platform IBM |
Bez względu na wybraną metodę zasada pozostaje niezmienna: zaszyfrowanej kasety bez klucza nie da się odczytać. Klucze należy przechowywać w co najmniej dwóch miejscach, oddzielnie od taśm.
Bezpieczeństwo taśm, dysków i chmury w bezpośrednim porównaniu
| Taśma LTO | Kopia dyskowa | Pamięć obiektowa w chmurze | |
|---|---|---|---|
| Kopia offline | Tak, po wysunięciu kasety | Nie, stale online | Nie, dostęp po podaniu danych uwierzytelniających |
| Niezmienność (WORM) | Kasety WORM | Niezmienne migawki lub utwardzone repozytoria, zależnie od produktu | Object Lock w trybie compliance |
| Szyfrowanie spoczynkowe | AES-256 w napędzie | Zależy od macierzy lub oprogramowania | Domyślnie włączone u głównych dostawców |
| Zagrożone przez ransomware | Tylko po zamontowaniu | Tak, przez sieć | Za pośrednictwem skradzionych danych logowania lub kluczy API |
Najbardziej odporne konfiguracje łączą oba światy: bieżące kopie na dyskach dla szybkości oraz zaszyfrowaną kopię na taśmie opuszczającą budynek. Zobacz, dlaczego taśma offsite wciąż wygrywa oraz nasze porównanie taśm, dysków i chmury.
Najczęściej zadawane pytania
Czy szyfrowanie taśm zmniejsza pojemność lub prędkość zapisu?
Nie w sposób zauważalny. Napęd najpierw kompresuje dane, a potem szyfruje je sprzętowo, dzięki czemu pojemność natywna i skompresowana nie ulegają zmianie.
Które generacje LTO obsługują szyfrowanie sprzętowe?
LTO-4 i każda kolejna generacja, w tym LTO-9 oraz LTO-10, z szyfrowaniem AES-256.
Czy WORM to to samo co szyfrowanie?
Nie. Technologia WORM uniemożliwia modyfikację lub usunięcie danych, a szyfrowanie chroni przed ich odczytem bez klucza. Do ochrony przed ransomware warto stosować oba rozwiązania naraz.
Co się stanie w przypadku utraty klucza szyfrowania?
Danych z tej kasety nie da się odzyskać. Klucze należy przechowywać w menedżerze kluczy lub w chronionym magazynie oprogramowania do kopii zapasowych, a kopię trzymać z dala od taśm.