Ogni unità LTO da LTO-4 in poi esegue la crittografia hardware con AES-256, indipendentemente dal marchio frontale: l'unità non è ciò che distingue un sistema dall'altro. La differenza sta nella gestione delle chiavi: dal software di backup, dalla libreria tramite un gestore esterno o dal driver dell'host. Con cartucce WORM e una copia offline dopo l'espulsione, il nastro affronta minacce che mettono in difficoltà disco e cloud.
Cosa include ogni unità LTO attuale
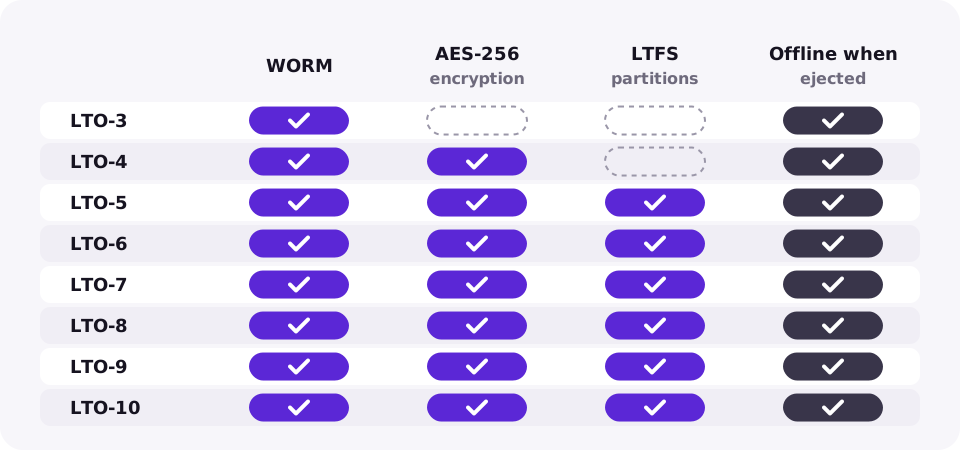
Crittografia, supporti non riscrivibili e filesystem LTFS sono arrivati in generazioni diverse e fanno parte dello standard LTO: funzionano identicamente su unità HPE, IBM, Quantum e Dell della stessa generazione.
| Caratteristica | A partire da | Da cosa protegge |
|---|---|---|
| Cartucce WORM | LTO-3 | Sovrascrittura o cancellazione dei dati, anche da parte di ransomware o minacce interne |
| Crittografia hardware AES-256 | LTO-4 | Lettura di una cartuccia smarrita o rubata |
| Partizioni LTFS | LTO-5 | Vincolo: il nastro resta leggibile senza il software di backup originale |
| Offline dopo l'espulsione | Tutte le generazioni | Tutto ciò che transita sulla rete |
I tre metodi di gestione delle chiavi a confronto
| Metodo | Dove risiede la chiave | Ideale per | Attenzione a |
|---|---|---|---|
| Gestito dall'applicazione | Il database del software di backup | Un unico software di backup, configurazioni semplici | Le chiavi sono vincolate a tale software. Eseguite il backup del relativo archivio chiavi: un database perso rende i nastri illeggibili |
| Gestito dalla libreria | Un gestore esterno di chiavi raggiunto dalla libreria tramite KMIP | Più applicazioni che condividono una libreria, audit e conformità | Richiede un gestore di chiavi sempre raggiungibile; su alcuni modelli di libreria è una funzione con licenza |
| Gestito dal sistema | Un gestore di chiavi raggiunto dal driver dell'unità a nastro dell'host | Ambienti IBM | Limitato per lo più a driver e piattaforme IBM |
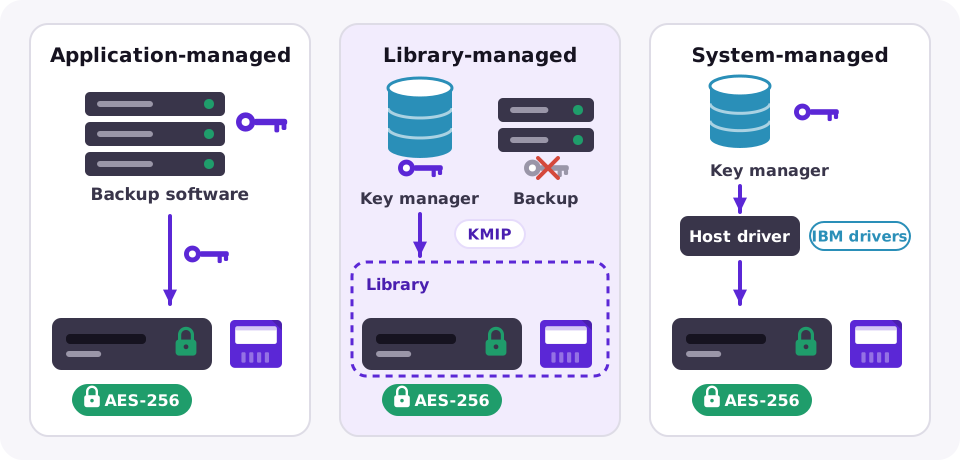
Qualunque metodo si scelga, la regola è la stessa: una cartuccia cifrata senza la sua chiave non può essere letta da nessuno. Conservate le chiavi in almeno due luoghi distinti, separati dai nastri.
Sicurezza di nastro, disco e cloud a confronto
| Nastro LTO | Backup su disco | Object storage su cloud | |
|---|---|---|---|
| Copia offline | Sì, una volta espulso | No, sempre online | No, accessibile con credenziali |
| Immutabilità | Cartucce WORM | Snapshot immutabili o repository protetti, a seconda del prodotto | Object Lock in modalità compliance |
| Crittografia a riposo | AES-256 nell'unità | Dipende dall'array o dal software | Attiva per impostazione predefinita presso i principali provider |
| Raggiungibile da ransomware | Solo quando montato | Sì, attraverso la rete | Tramite credenziali o chiavi API sottratte |
Le soluzioni più robuste le combinano: backup recenti su disco per la velocità e una copia cifrata su nastro che lascia l'edificio. Consultate perché il nastro offsite è ancora vincente e il nostro confronto tra nastro, disco e cloud.
Domande frequenti
La crittografia su nastro riduce capacità o velocità?
Non in modo percettibile. L'unità comprime prima i dati e poi li cifra a livello hardware, quindi la capacità nativa e quella compressa rimangono invariate.
Quali generazioni LTO supportano la crittografia hardware?
LTO-4 e ogni generazione successiva, comprese LTO-9 e LTO-10, con AES-256.
WORM equivale alla crittografia?
No. WORM impedisce la modifica o la cancellazione dei dati; la crittografia ne impedisce la lettura senza la chiave. Per la protezione da ransomware si consigliano solitamente entrambe le soluzioni.
Cosa succede se perdo la chiave di crittografia?
I dati su quella cartuccia non possono essere recuperati. Conservate le chiavi in un gestore di chiavi o nell'archivio chiavi protetto del vostro software di backup, con una copia tenuta separata dai nastri.