Chaque lecteur LTO depuis LTO-4 intègre le chiffrement matériel avec AES-256, quelle que soit la marque en façade : le lecteur n'est donc pas l'élément différenciant. Ce qui change, c'est la gestion des clés : par le logiciel de sauvegarde, par la bibliothèque via un gestionnaire externe, ou par le pilote de l'hôte. Avec des cartouches WORM et une copie hors ligne après éjection, la bande pare aux menaces qui mettent à mal le disque et le cloud.
Ce que possède chaque lecteur LTO actuel
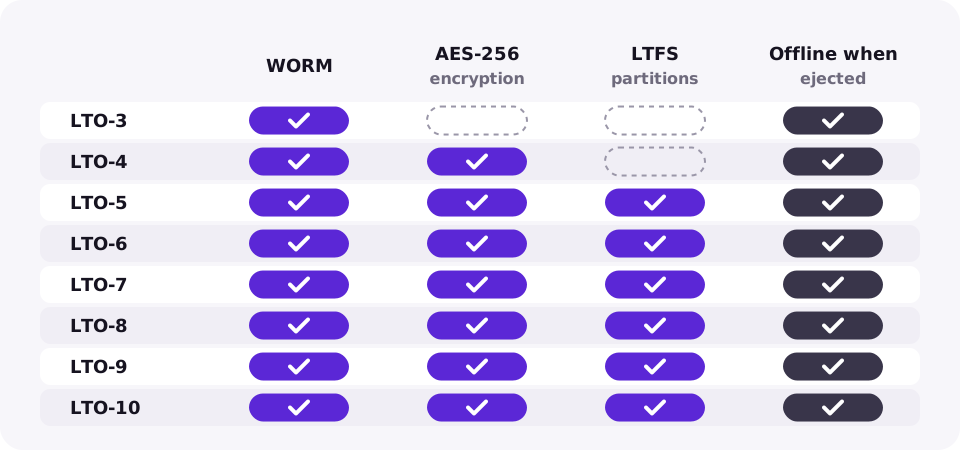
Le chiffrement, les supports non réinscriptibles et le système de fichiers LTFS sont arrivés avec différentes générations et font partie du standard LTO : ils se comportent de manière identique sur les lecteurs HPE, IBM, Quantum et Dell d'une même génération.
| Caractéristique | Depuis | Contre quoi cela protège |
|---|---|---|
| Cartouches WORM | LTO-3 | Écrasement ou suppression de données, y compris par ransomware ou malveillance interne |
| Chiffrement matériel AES-256 | LTO-4 | Lecture d'une cartouche perdue ou volée |
| Partitions LTFS | LTO-5 | Indépendance : la bande reste lisible sans le logiciel de sauvegarde d'origine |
| Hors ligne une fois éjectée | Toutes les générations | Tout ce qui transite par le réseau |
Comparatif des trois méthodes de gestion des clés
| Méthode | Emplacement de la clé | Adapté pour | Attention à |
|---|---|---|---|
| Géré par l'application | La base de données du logiciel de sauvegarde | Produit de sauvegarde unique, architectures simples | Les clés sont liées au logiciel. Sauvegardez son magasin de clés, sinon la perte de la base rendra vos bandes illisibles |
| Géré par la bibliothèque | Un gestionnaire de clés externe joint par la bibliothèque via KMIP | Plusieurs applications partageant une bibliothèque, audits et conformité | Exige un gestionnaire de clés joignable en permanence ; option soumise à licence sur certains modèles de bibliothèque |
| Géré par le système | Un gestionnaire de clés interrogé par le pilote du lecteur de l'hôte | Environnements IBM | Essentiellement limité aux pilotes et plateformes IBM |
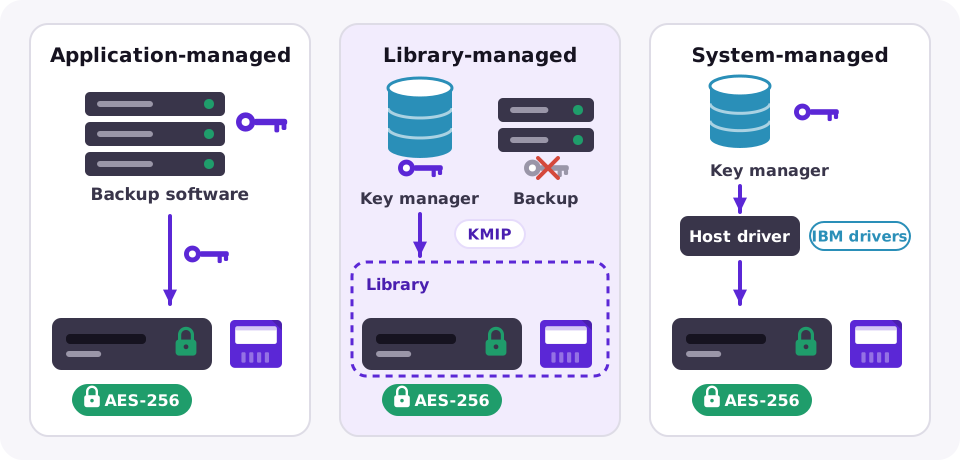
Quelle que soit la méthode choisie, la règle est identique : une cartouche chiffrée sans sa clé est illisible, pour vous comme pour autrui. Conservez les clés en au moins deux endroits distincts des bandes.
Sécurité comparée de la bande, du disque et du cloud
| Bande LTO | Sauvegarde sur disque | Stockage objet cloud | |
|---|---|---|---|
| Copie hors ligne | Oui, une fois éjectée | Non, toujours en ligne | Non, accessible avec des identifiants |
| Immuabilité | Cartouches WORM | Instantanés immuables ou référentiels renforcés, selon le produit | Object Lock en mode conformité |
| Chiffrement au repos | AES-256 dans le lecteur | Dépend de la baie ou du logiciel | Actif par défaut chez les grands fournisseurs |
| Accessible par les ransomwares | Uniquement pendant le montage | Oui, à travers le réseau | Via des identifiants ou clés d'API dérobés |
Les meilleures architectures associent les deux : sauvegardes récentes sur disque pour la rapidité, et copie chiffrée sur bande expédiée hors site. Voyez pourquoi la bande hors site l'emporte toujours et notre comparatif bande, disque et cloud.
Questions fréquentes
Le chiffrement sur bande réduit-il la capacité ou la vitesse ?
Pas sensiblement. Le lecteur compresse les données d'abord puis applique le chiffrement matériel, la capacité native comme compressée reste donc identique.
Quelles générations LTO prennent en charge le chiffrement matériel ?
LTO-4 et chaque génération depuis, y compris LTO-9 et LTO-10, avec AES-256.
Le WORM est-il équivalent au chiffrement ?
Non. Le WORM empêche la modification ou la suppression des données ; le chiffrement empêche leur lecture sans la clé. Contre les ransomwares, on combine généralement les deux.
Que se passe-t-il si je perds la clé de chiffrement ?
Les données de cette cartouche ne peuvent pas être récupérées. Conservez les clés dans un gestionnaire de clés ou dans le magasin protégé de votre logiciel de sauvegarde, avec une copie distante des bandes.