LTO-4以降のすべてのLTOドライブは、前面にどのブランドロゴがあろうと、ハードウェアでAES-256暗号化を行います。したがって、ドライブ自体の違いでテープシステムに差がつくわけではありません。異なるのは暗号化鍵の管理方法です。バックアップソフトウェアによる管理、外部キーマネージャーを通じたテープライブラリによる管理、あるいはホストのテープドライバによる管理です。WORMカートリッジと排出時のオフラインコピーを組み合わせれば、ディスクやクラウドでは対処が難しい脅威をテープがカバーします。
現在のすべてのLTOドライブが備えている機能
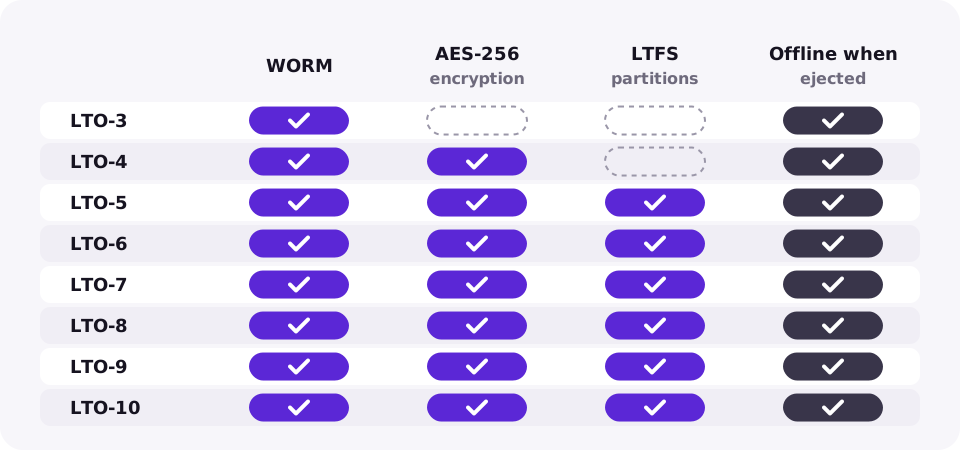
暗号化、追記型(WORM)メディア、LTFSファイルシステムはそれぞれ異なる世代で導入され、LTO標準の一部となっているため、同一世代のHPE、IBM、Quantum、Dellドライブで同様に動作します。
| 機能 | 開始世代 | 保護対象となるリスク |
|---|---|---|
| WORMカートリッジ | LTO-3 | ランサムウェアや内部関係者によるものを含む、データの上書きや削除 |
| AES-256 ハードウェア暗号化 | LTO-4 | 紛失または盗難されたカートリッジの読み取り |
| LTFSパーティション | LTO-5 | ロックイン:元のバックアップソフトウェアがなくてもテープの読み取りが可能 |
| 排出時にオフライン化 | すべての世代 | ネットワークを経由して転送されるすべてのデータ |
三つの鍵管理方法の比較
| 算出方法 | 鍵の保管場所 | 適した用途 | 注意点 |
|---|---|---|---|
| アプリケーション管理 | バックアップソフトウェアのデータベース | 単一のバックアップ製品、シンプルな構成 | 鍵はそのソフトウェアに紐付けられています。キーストアをバックアップしてください。データベースが失われるとテープが読み取れなくなります |
| ライブラリ管理 | ライブラリがKMIP経由でアクセスする外部キーマネージャー | 複数のアプリケーションによるライブラリ共有、監査、コンプライアンス | 常時アクセス可能なキーマネージャーが必要。一部のライブラリモデルでは有償ライセンス機能 |
| システム管理 | ホストのテープデバイスドライバからアクセスされるキーマネージャー | IBM環境 | 主にIBMのドライバーおよびプラットフォームに限定 |
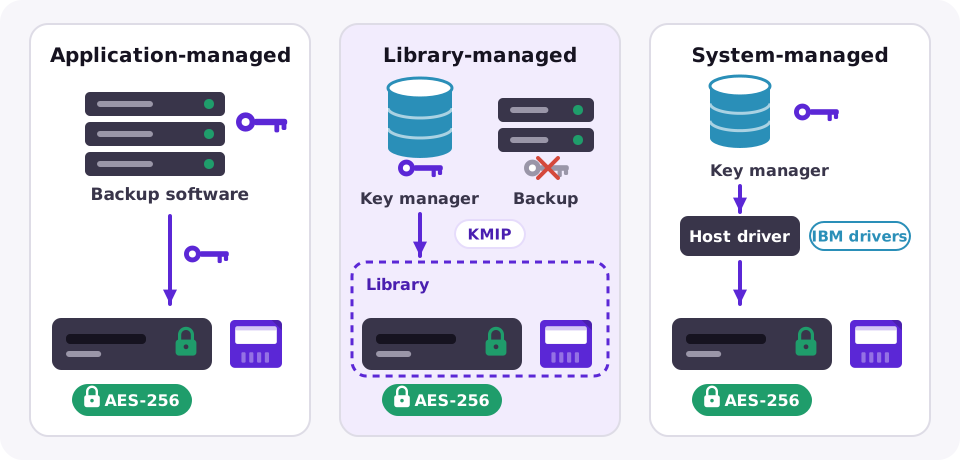
どの方法を選択してもルールは同じです。鍵のない暗号化カートリッジは、管理者であっても他の誰であっても読み取ることはできません。鍵はテープとは別の少なくとも二箇所以上の場所に保管してください。
テープ、ディスク、クラウドのセキュリティ機能の比較
| LTOテープ | ディスクバックアップ | クラウドオブジェクトストレージ | |
|---|---|---|---|
| オフラインコピー | はい、排出後は安全です | いいえ、常時オンライン | いいえ、認証情報があればアクセス可能 |
| 不変性(イミュータビリティ) | WORMカートリッジ | 製品に応じて、不変スナップショットまたは堅牢化されたリポジトリ | コンプライアンスモードのObject Lock |
| 保存時データの暗号化(Encryption at rest) | ドライブ内のAES-256 | アレイまたはソフトウェアに依存 | 主要プロバイダーでデフォルトで有効 |
| ランサムウェアの到達可能性 | マウント中のみ | はい、ネットワーク経由で可能です | 盗難された認証情報やAPIキー経由 |
最も堅牢な構成はこれらを組み合わせることです。速度のために直近バックアップをディスクに置き、施設外へ持ち出す暗号化テープコピーを保持します。オフサイトテープが選ばれ続ける理由および当サイトのテープ、ディスク、クラウドの比較をご覧ください。
よくある質問
テープ暗号化によって容量や速度は低下しますか?
目立った違いはありません。ドライブはハードウェアでデータを圧縮した後に暗号化するため、ネイティブ容量および圧縮容量は変わりません。
ハードウェア暗号化をサポートしているLTO世代はどれですか?
LTO-4以降のすべての世代(LTO-9やLTO-10を含む)でAES-256に対応。
WORMと暗号化は同じですか?
いいえ。WORMはデータの改ざんや削除を防止し、暗号化は鍵がない状態でのデータ読み取りを防止します。ランサムウェア対策としては、通常その両方が推奨されます。
暗号化キーを紛失した場合はどうなりますか?
そのカートリッジ上のデータは復旧できなくなります。鍵はキーマネージャーまたはバックアップソフトウェアの保護されたキーストアに保存し、テープとは別の場所にコピーを保管してください。