Elke LTO-drive vanaf LTO-4 versleutelt in hardware met AES-256, welk merk er ook op het frontje staat; de drive is dus niet wat het ene tapesysteem van het andere onderscheidt. Het verschil zit in het beheer van de encryptiesleutels: door de back-upsoftware, door de tapebibliotheek via een externe sleutelbeheerder of door de tapedriver van de host. Voeg WORM-cartridges en een na uitwerpen offline kopie toe, en tape dekt de risico's af waar disk- en cloudkopieën moeite mee hebben.
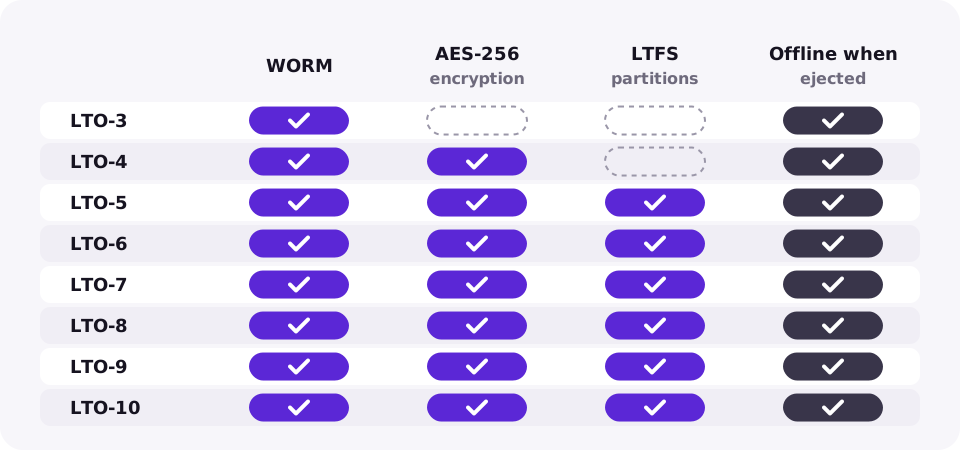
Wat elke huidige LTO-drive heeft
Versleuteling, write-once-media en het LTFS-bestandssysteem zijn in verschillende generaties geïntroduceerd en maken deel uit van de LTO-standaard, waardoor ze identiek functioneren op drives van HPE, IBM, Quantum en Dell van dezelfde generatie.
| Kenmerk | Sinds | Waar het tegen beschermt |
|---|---|---|
| WORM-cartridges | LTO-3 | Overschrijven of verwijderen van data, inclusief door ransomware of een kwaadwillende insider |
| AES-256 hardware-encryptie | LTO-4 | Het uitlezen van een verloren of gestolen cartridge |
| LTFS-partities | LTO-5 | Lock-in: de tape blijft leesbaar zonder de oorspronkelijke back-upsoftware |
| Offline na uitwerpen | Alle generaties | Alles wat over het netwerk reist |
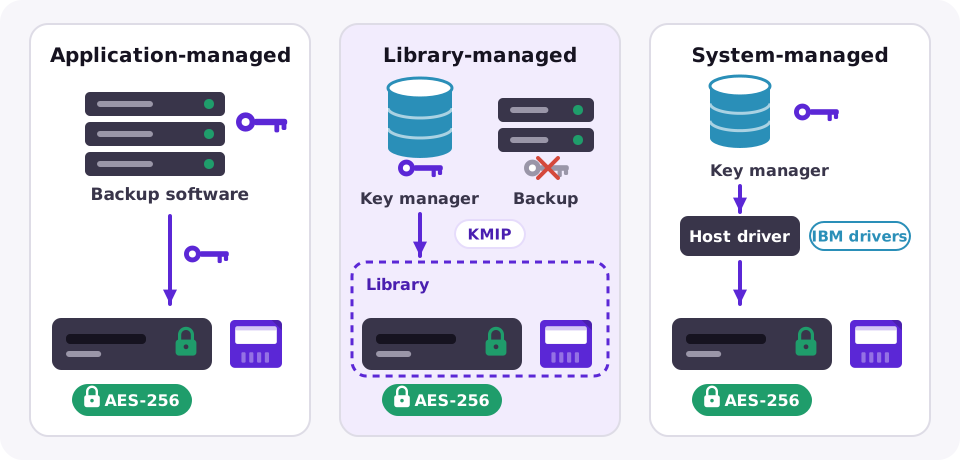
De drie methoden voor sleutelbeheer vergeleken
| Methode | Waar de sleutel zich bevindt | Geschikt voor | Let op |
|---|---|---|---|
| Beheerd door applicatie | De database van de back-upsoftware | Eén back-upproduct, eenvoudige configuraties | Sleutels zijn gekoppeld aan die software. Maak een back-up van de sleutelopslag, anders betekent een verloren database onleesbare tapes |
| Beheerd door tapebibliotheek | Een externe sleutelbeheerder die de bibliotheek via KMIP bereikt | Meerdere applicaties die één bibliotheek delen, audits en compliance | Vereist een sleutelbeheerder die altijd bereikbaar is; op sommige bibliotheekmodellen is dit een gelicentieerde functie |
| Systeembeheerd | Een sleutelbeheerder bereikt via de tapedriver van de host | IBM-omgevingen | Grotendeels beperkt tot IBM-stuurprogramma's en -platforms |
Welke methode u ook kiest, de regel blijft gelijk: een versleutelde cartridge zonder sleutel kan door niemand worden gelezen, noch door u, noch door een ander. Bewaar sleutels op minimaal twee locaties, gescheiden van de tapes.
Beveiliging van tape, disk en cloud naast elkaar
| LTO-tape | Disk-back-up | Cloud-objectopslag | |
|---|---|---|---|
| Offline kopie | Ja, eenmaal uitgeworpen | Nee, altijd online | Nee, bereikbaar met inloggegevens |
| Onveranderbaarheid | WORM-cartridges | Onveranderlijke snapshots of beveiligde repositories, afhankelijk van het product | Object Lock in compliance-modus |
| Versleuteling in rust | AES-256 in de drive | Afhankelijk van storage array of software | Standaard ingeschakeld bij grote providers |
| Bereikbaar voor ransomware | Alleen tijdens aankoppeling | Ja, via het netwerk | Via gestolen inloggegevens of API-sleutels |
De sterkste opstellingen combineren beide: recente back-ups op disk voor snelheid, en een versleutelde tapekopie die het pand verlaat. Zie waarom externe tape nog steeds wint en onze vergelijking tussen tape, disk en cloud.
Veelgestelde vragen
Vermindert tape-encryptie de capaciteit of snelheid?
Niet merkbaar. De drive comprimeert de data eerst en versleutelt deze vervolgens in hardware, waardoor native en gecomprimeerde capaciteit gelijk blijven.
Welke LTO-generaties ondersteunen hardwarematige encryptie?
LTO-4 en elke generatie daarna, inclusief LTO-9 en LTO-10, met AES-256.
Is WORM hetzelfde als encryptie?
Nee. WORM voorkomt dat data wordt gewijzigd of verwijderd; encryptie voorkomt dat data zonder sleutel kan worden gelezen. Voor bescherming tegen ransomware wilt u doorgaans beide.
Wat gebeurt er als ik de versleutelingssleutel verlies?
De data op die cartridge kan niet worden hersteld. Bewaar sleutels in een sleutelbeheerder of in de beveiligde sleutelopslag van uw back-upsoftware, met een kopie gescheiden van de tapes.